
Neue Sicherheitslücken zeigen, wie wichtig die regelmäßige Wartung von Websites ist. Wer WordPress, Plugins, Themes und PHP nicht aktuell hält, riskiert im schlimmsten Fall die Kontrolle über seine Website.
Die letzten Wochen haben erneut deutlich gemacht, wie schnell aus einer technischen Schwachstelle ein ernstes Sicherheitsproblem werden kann. Sowohl für WordPress als auch für die Programmiersprache PHP wurden Sicherheitsupdates veröffentlicht, mit denen teilweise schwerwiegende Schwachstellen behoben werden.
Besonders dringlich ist die aktuelle Warnung des PHP-Projekts: Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken bekannt gemacht, über die Angreifer unter bestimmten Voraussetzungen eigenen Programmcode auf betroffenen Servern ausführen können – auch ohne vorherige Anmeldung. Die zuständigen Sicherheitsbehörden empfehlen deshalb, betroffene Systeme unverzüglich zu aktualisieren. Quelle: PHP-Projekt, CERT-EU.
Auch WordPress hat in den vergangenen Wochen mehrere Sicherheitsupdates veröffentlicht. Allein das Sicherheits- und Wartungsrelease WordPress 7.1.3 vom 6. Oktober 2026 enthielt sieben Sicherheitskorrekturen. Quelle: WordPress.org.
Was bedeutet das für Betreiberinnen und Betreiber einer Website? Und warum reicht es nicht, sich allein um WordPress zu kümmern?
Wo entstehen Sicherheitslücken?
Eine Website besteht aus mehreren technischen Komponenten, die miteinander zusammenarbeiten. Jede davon kann Schwachstellen enthalten.
WordPress selbst
Der WordPress-Kern bildet die Grundlage der Website. Sicherheitslücken können beispielsweise dazu führen, dass Unbefugte Daten einsehen, Inhalte manipulieren oder bestimmte Funktionen missbrauchen. Deshalb veröffentlicht das WordPress-Team regelmäßig Updates, die Fehler und bekannte Sicherheitsprobleme beheben.
Plugins und Themes
Besonders wichtig sind die Erweiterungen einer Website. Kontaktformulare, Page Builder, SEO-Plugins, Sicherheitslösungen oder andere Zusatzfunktionen stammen häufig von unterschiedlichen Entwicklern und werden unabhängig voneinander aktualisiert.
Eine Schwachstelle in nur einem Plugin kann bereits ausreichen, um eine ansonsten gut gepflegte Website angreifbar zu machen. Das Risiko steigt, wenn Erweiterungen über längere Zeit nicht aktualisiert werden, der Hersteller keine Sicherheitskorrekturen mehr bereitstellt oder nicht mehr benötigte Plugins weiterhin installiert bleiben.
PHP und die Serverumgebung
PHP ist die Programmiersprache, auf der WordPress basiert. Sie verarbeitet unter anderem Anfragen, Formulare und viele Funktionen im Hintergrund.
Eine Sicherheitslücke in PHP kann deshalb eine ganz andere Tragweite haben als ein Fehler in einer einzelnen Erweiterung. Die jüngsten Warnungen zeigen, dass bestimmte Schwachstellen bereits auf der Ebene der PHP-Laufzeitumgebung ausgenutzt werden können.
Das bedeutet: Selbst wenn WordPress und sämtliche Plugins aktuell sind, kann eine veraltete oder ungepatchte PHP-Installation ein Sicherheitsrisiko darstellen.
Was kann passieren, wenn eine Website verwundbar ist?
Die Folgen hängen von der jeweiligen Schwachstelle, den Rechten des Angreifers und der Konfiguration des Servers ab. Mögliche Auswirkungen sind:
- Manipulierte Inhalte: Unbefugte verändern Seiten, fügen unerwünschte Links ein oder veröffentlichen fremde Inhalte.
- Schadcode auf der Website: Besucher können auf gefährliche Seiten umgeleitet werden oder mit schädlichen Skripten in Kontakt kommen.
- Datenverlust oder Datenabfluss: Gespeicherte Informationen können offengelegt, verändert oder gelöscht werden.
- Missbrauch des Servers: Angreifer können versuchen, Schadsoftware einzuschleusen oder weitere Systeme anzugreifen.
- Ausfälle und zusätzliche Kosten: Eine kompromittierte Website muss unter Umständen bereinigt, wiederhergestellt und technisch abgesichert werden.
Für Unternehmen kann das weitreichende Folgen haben: Die Website fällt aus, Kunden verlieren Vertrauen, Anfragen gehen verloren und im Umgang mit personenbezogenen Daten können zusätzliche rechtliche Pflichten entstehen.
Nicht jede Sicherheitslücke führt automatisch zu einem erfolgreichen Angriff. Entscheidend ist jedoch, dass bekannte Schwachstellen nach Veröffentlichung entsprechender Details häufig gezielt gesucht und ausgenutzt werden. Ein verfügbares Sicherheitsupdate sollte daher nicht unnötig aufgeschoben werden.
Warum „Die Website funktioniert doch“ kein Sicherheitsnachweis ist
Eine Website kann im Browser vollkommen normal aussehen und trotzdem verwundbar sein. Nicht jeder Angriff führt unmittelbar zu sichtbaren Veränderungen.
Schadcode kann beispielsweise unauffällig im Hintergrund ausgeführt werden. Auch eine kompromittierte Administrationsoberfläche oder ein missbrauchtes Plugin muss nicht sofort auffallen.
Deshalb ist es keine zuverlässige Strategie, Updates erst dann durchzuführen, wenn etwas nicht mehr funktioniert. Sicherheitsupdates sind keine kosmetischen Verbesserungen. Sie schließen mitunter konkrete Angriffsmöglichkeiten.
Was sollten Website-Betreiber jetzt tun?
Eine regelmäßige technische Kontrolle hilft dabei, Risiken zu reduzieren und bekannte Schwachstellen zeitnah zu schließen.
1. WordPress aktualisieren
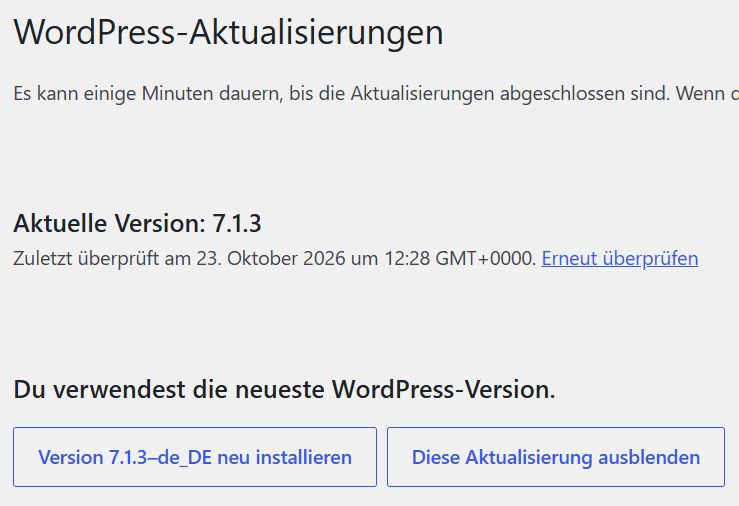
Prüfen Sie im Dashboard unter „Dashboard → Aktualisierungen“, ob eine neue Version verfügbar ist. Sicherheitsupdates sollten zeitnah installiert werden. Maßgeblich ist die aktuelle, für die eigene Installation vorgesehene Sicherheitsversion.
2. Plugins und Themes überprüfen
Aktualisieren Sie alle verwendeten Erweiterungen und Themes. Entfernen Sie nicht benötigte Komponenten vollständig. Wird ein Plugin nicht mehr gepflegt oder gibt es keine Sicherheitskorrektur für eine bekannte Schwachstelle, sollte eine geeignete Alternative geprüft werden.
3. PHP-Version kontrollieren
Die verwendete PHP-Version lässt sich in WordPress unter „Werkzeuge → Website-Zustand → Bericht → Server“ einsehen. Alternativ finden Sie die Angabe in der Verwaltungsoberfläche Ihres Hosting-Anbieters.
Wichtig ist nicht allein, dass eine möglichst hohe Versionsnummer eingestellt ist. Die Version muss noch Sicherheitsupdates erhalten und mit WordPress, dem Theme und den eingesetzten Plugins kompatibel sein. Lassen Sie sich bei einem notwendigen Versionswechsel im Zweifel technisch unterstützen.
4. Backups und Wiederherstellung prüfen
Erstellen Sie regelmäßige Sicherungen der Website und der Datenbank. Entscheidend ist außerdem, dass sich diese Sicherungen im Ernstfall tatsächlich wiederherstellen lassen. Ein Backup ersetzt keine Sicherheitsupdates, kann aber helfen, die Folgen eines erfolgreichen Angriffs zu begrenzen.
5. Zugänge absichern
Verwenden Sie sichere, einzigartige Passwörter und aktivieren Sie nach Möglichkeit eine Zwei-Faktor-Authentifizierung für Administrationszugänge. Beschränken Sie Benutzerrechte auf das notwendige Maß und prüfen Sie regelmäßig, welche Konten tatsächlich noch benötigt werden.
6. Updates kontrolliert durchführen
Vor umfangreichen Aktualisierungen ist ein aktuelles Backup sinnvoll. Nach dem Update sollten wichtige Funktionen wie Kontaktformulare, Navigation, Buchungsprozesse und andere geschäftskritische Abläufe geprüft werden.
Bei akuten Sicherheitslücken gilt allerdings: Nicht tagelang mit dem Update warten. Wenn ein Update wegen möglicher Kompatibilitätsprobleme nicht sofort möglich ist, sollte zeitnah eine fachgerechte Übergangslösung gefunden werden.
Automatische Updates allein reichen nicht immer
WordPress kann viele Aktualisierungen automatisch durchführen. Das ist hilfreich, ersetzt aber keine regelmäßige Wartung.
Nicht alle Plugins und Themes werden automatisch aktualisiert. Auch die PHP-Version wird in der Regel über den Hosting-Anbieter verwaltet. Außerdem können Updates zu Konflikten führen, Funktionen beeinträchtigen oder eine manuelle Prüfung erforderlich machen.
Eine zuverlässige Wartung betrachtet daher die gesamte technische Umgebung und kontrolliert nach relevanten Änderungen, ob die Website weiterhin korrekt funktioniert.
Fazit: Sicherheit ist eine laufende Aufgabe
Die aktuellen Sicherheitsmeldungen rund um WordPress und PHP verdeutlichen, dass selbst etablierte und weit verbreitete Technologien regelmäßig Schwachstellen aufweisen können. Das ist bei komplexer Software grundsätzlich nicht ungewöhnlich. Entscheidend ist, wie schnell Sicherheitslücken behoben und die entsprechenden Updates eingespielt werden.
Wer seine Website dauerhaft sicher und zuverlässig betreiben möchte, sollte WordPress, Plugins, Themes und PHP regelmäßig überprüfen und auf einem unterstützten, aktuellen Stand halten. Ergänzend gehören Backups, sichere Zugänge und Funktionskontrollen zu einer soliden Website-Wartung.
Warten Sie nicht, bis Ihre Website ausfällt oder ein Angriff sichtbar wird. Prüfen Sie jetzt, ob Ihre WordPress-Installation und die zugehörige Serverumgebung aktuell sind.
Sie sind unsicher, welche Versionen auf Ihrer Website laufen oder ob alle Komponenten zuverlässig gepflegt werden? Ich unterstütze Sie bei der technischen Überprüfung und Wartung Ihrer WordPress-Website.
